Par Mathieu Domon, président d’Optima AI · Mis à jour le 13 novembre 2026
Le RGPD s’applique dès qu’une entreprise confie à un outil d’intelligence artificielle une information sur une personne identifiable : un CV, un e-mail de client, un compte rendu d’entretien. Le règlement européen sur l’IA (AI Act) ne le remplace pas, il s’y ajoute. Avant d’utiliser l’IA sur des données personnelles, l’entreprise doit donc fixer un objectif précis, n’y mettre que les données nécessaires, choisir un outil encadré par un contrat, informer les personnes concernées et garder une personne qui décide. Aucun outil d’IA n’est « conforme RGPD » par nature : la conformité dépend de l’usage qu’en fait l’entreprise.
En bref
- Une donnée personnelle est « toute information se rapportant à une personne physique identifiée ou identifiable » (RGPD, article 4). Un nom suffit, une adresse e-mail aussi.
- Le fournisseur d’un service d’IA en ligne qui traite vos données pour votre compte est un sous-traitant : un contrat conforme à l’article 28 du RGPD est obligatoire.
- Les systèmes d’IA destinés à trier des candidatures sont classés « à haut risque » par l’AI Act (annexe III, point 4), avec des obligations applicables à partir du 2 décembre 2027. Le Code du travail impose déjà que le candidat soit « expressément informé, préalablement à leur mise en oeuvre, des méthodes et techniques d’aide au recrutement utilisées à son égard » (article L1221-8).
Le RGPD s'applique-t-il quand on utilise une IA ?
Oui, dès que l’outil reçoit des données personnelles. Le RGPD ne vise pas une technologie mais un traitement : collecter, consulter, transmettre, analyser une information sur une personne. Coller l’e-mail d’un client dans un assistant pour le résumer, c’est transmettre ses données à un service tiers.
L’entreprise qui décide d’utiliser l’outil, pour quoi faire et avec quelles données, est le responsable du traitement : c’est elle qui répond du respect du RGPD.
À l’inverse, une IA utilisée sur une fiche technique ou un cahier des charges sans nom n’entre pas dans le RGPD.
Quelles données ne jamais mettre dans un outil d'IA grand public ?
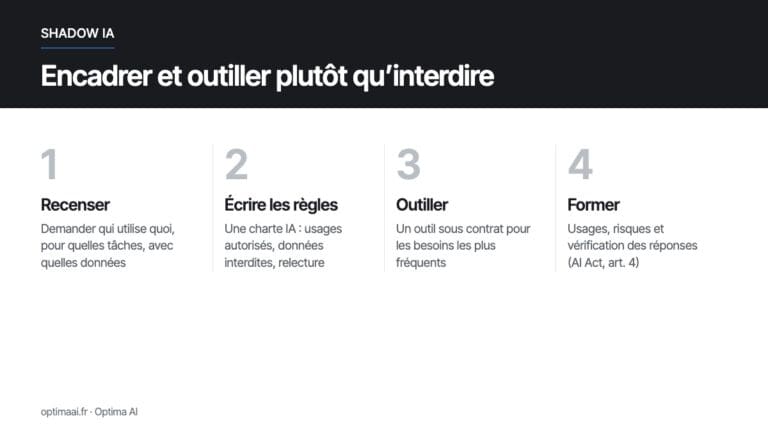
Un outil d’IA grand public utilisé avec un compte personnel, gratuit ou payant, n’est encadré par aucun contrat entre l’entreprise et son éditeur. L’entreprise ne sait pas toujours où vont les données ni ce qu’elles deviennent. La CNIL recommande d’encadrer les usages en définissant une liste d’utilisations autorisées et interdites, par exemple « ne pas fournir de données personnelles au système » (CNIL, 18 juillet 2024). Quand les salariés utilisent l’IA sans le dire : Shadow IA.
Dans un outil de ce type, on ne saisit jamais :
- les données « sensibles » que le RGPD interdit de traiter sauf exceptions (article 9) : santé, origine ethnique, opinions politiques, convictions religieuses, appartenance syndicale, vie sexuelle, données biométriques ou génétiques. Un arrêt maladie, un courrier de la médecine du travail ou une demande d’aménagement de poste en font partie ;
- les données des salariés et des candidats : CV, entretiens annuels, salaires, sanctions ;
- les données des clients qui permettent de les identifier : nom, coordonnées, contenu de leurs échanges, historique de commandes, numéros d’identification.
Quand la tâche le permet, la bonne pratique consiste à retirer les noms et les détails identifiants avant de soumettre le texte. Attention : remplacer un nom par une initiale ne suffit pas toujours, si le reste du texte permet de retrouver la personne. Le RGPD ne cesse de s’appliquer que lorsque la personne ne peut plus être identifiée par des moyens raisonnablement susceptibles d’être utilisés (considérant 26).
Ces règles gagnent à être écrites : c’est l’un des rôles d’une charte IA en entreprise.
Le fournisseur d'IA est-il un sous-traitant au sens du RGPD ?
Le plus souvent, oui. Quand un service d’IA en ligne traite des données personnelles pour le compte de l’entreprise, sur ses instructions, il est son sous-traitant.
L’entreprise ne peut faire appel qu’à des sous-traitants « qui présentent des garanties suffisantes » (article 28, paragraphe 1), liés par un contrat qui les oblige notamment à ne traiter les données « que sur instruction documentée du responsable du traitement » (article 28, paragraphe 3).
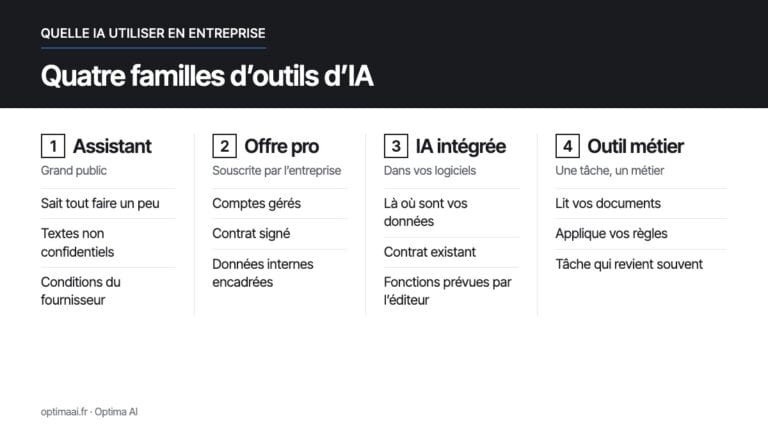
Concrètement, avant de choisir un outil d’IA pour des données personnelles, demandez à l’éditeur son accord de traitement des données et vérifiez trois points : l’éditeur peut-il réutiliser vos données pour ses propres besoins, combien de temps les garde-t-il, fait-il appel à d’autres sous-traitants ? Un compte personnel n’en a pas. Pour comparer les familles d’outils, voir quelle IA utiliser en entreprise.
Si les données sortent de l’Union européenne, le transfert doit respecter le chapitre V du RGPD, « y compris pour les transferts ultérieurs » (article 44) : décision d’adéquation de la Commission (article 45) ou garanties appropriées, comme les clauses types de protection des données adoptées par la Commission (article 46). Le contrat doit encadrer ces transferts (article 28, paragraphe 3, a) : demandez où les données sont traitées.
Faut-il une analyse d'impact (AIPD) avant d'utiliser l'IA ?
Pas pour chaque usage. L’article 35 du RGPD impose une analyse d’impact relative à la protection des données « lorsqu’un type de traitement, en particulier par le recours à de nouvelles technologies, […] est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes physiques ». Elle se fait « avant le traitement ».
Le même article la requiert en particulier pour l’évaluation « systématique et approfondie d’aspects personnels » fondée sur un traitement automatisé et servant à prendre des décisions qui affectent les personnes, et pour le traitement « à grande échelle » de données sensibles (article 35, paragraphe 3).
La CNIL a publié la liste des traitements pour lesquels elle est requise (article 35, paragraphe 4 ; délibération n° 2018-327 du 11 octobre 2018). On y trouve les traitements qui établissent des profils de personnes à des fins de gestion des ressources humaines, avec pour exemple le traitement « visant à faciliter le recrutement, notamment grâce à un algorithme de sélection ». Résumer un compte rendu interne sans nom ne demande pas d’analyse d’impact. Si l’entreprise a désigné un délégué à la protection des données (DPO), elle lui demande conseil (article 35, paragraphe 2).
Faut-il informer les personnes dont les données passent par une IA ?
Oui. Quand une entreprise collecte des données, elle doit indiquer aux personnes, notamment, « les finalités du traitement auquel sont destinées les données à caractère personnel ainsi que la base juridique du traitement », les destinataires des données, et l’éventuel transfert hors de l’Union (article 13). Si un outil d’IA traite les candidatures ou les messages des clients, la mention d’information doit le dire : c’est un nouveau destinataire, parfois une nouvelle finalité, qui doit alors être compatible avec la première (article 6, paragraphe 4) ou reposer sur sa propre base légale.
L’usage doit aussi reposer sur l’une des six bases légales de l’article 6, souvent l’exécution d’un contrat ou l’intérêt légitime en entreprise, choisie et documentée avant de commencer (article 5, paragraphe 2). Le registre des activités de traitement (article 30) mentionne, lui, la finalité et les catégories de destinataires : le nouvel outil y entre.
Dans les entreprises d’au moins cinquante salariés, le comité social et économique est aussi informé et consulté sur « l’introduction de nouvelles technologies » (article L2312-8 du Code du travail) : un outil d’IA déployé auprès des équipes en relève le plus souvent.
Une IA peut-elle prendre seule une décision sur une personne ?
En principe, non, quand la décision compte pour elle. L’article 22 du RGPD donne à chacun le droit « de ne pas faire l’objet d’une décision fondée exclusivement sur un traitement automatisé, y compris le profilage, produisant des effets juridiques la concernant ou l’affectant de manière significative de façon similaire ». Refuser une candidature, un crédit ou un contrat sur la seule base d’un score produit par une IA entre dans ce cas.
Les exceptions sont étroites : contrat, loi, consentement explicite. Pour le contrat et le consentement, l’entreprise doit prévoir au moins le droit d’obtenir une intervention humaine, d’exprimer son point de vue et de contester la décision (article 22, paragraphe 3) ; pour la loi, c’est la loi qui fixe les garanties. La règle pratique est simple : l’IA prépare, une personne décide, avec le pouvoir réel de ne pas suivre la proposition.
Comment le RGPD et l'AI Act s'articulent-ils ?
Les deux textes s’appliquent ensemble. Le RGPD protège les personnes dont on traite les données, quel que soit l’outil ; l’AI Act encadre les systèmes d’IA selon leur niveau de risque, et appelle « déployeur » l’entreprise qui les utilise.
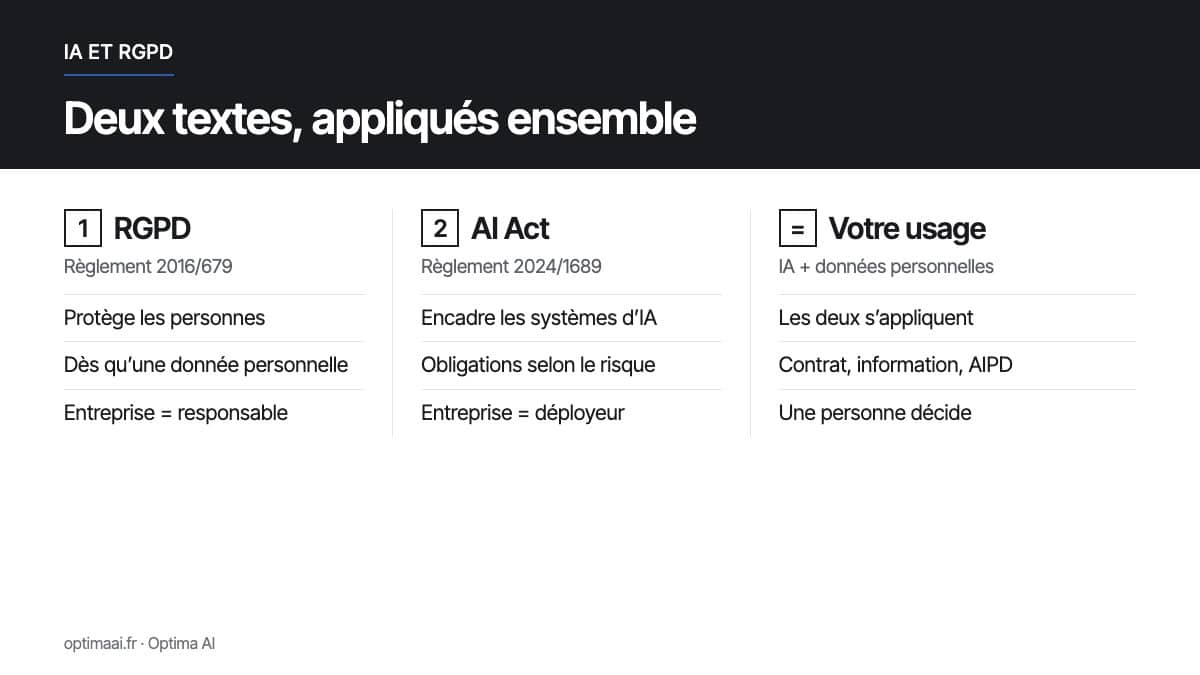
L’AI Act précise qu’il n’a pas d’incidence sur le RGPD, sous réserve de deux exceptions limitées (article 2, paragraphe 7, dans sa rédaction issue du règlement (UE) 2026/1744).
Former les équipes à ces réflexes répond aussi à l’article 4 de l’AI Act sur la maîtrise de l’IA : voir la formation à l’IA et l’AI Act.
Exemple : une PME qui veut résumer des CV et des e-mails clients
Prenons une PME fictive. La responsable des ressources humaines voudrait un résumé de chaque CV reçu ; le service client, un résumé des e-mails du matin.
Les CV. Si l’outil classe ou filtre les candidatures, il entre dans les usages à haut risque de l’AI Act, qui vise les systèmes destinés à « analyser et filtrer les candidatures et évaluer les candidats » (annexe III, point 4, a). Les obligations du déployeur d’un tel système, dont l’information des candidats (article 26, paragraphe 11), s’appliquent à partir du 2 décembre 2027 (article 113, modifié par le règlement 2026/1744). Le RGPD et l’article L1221-8 du Code du travail, eux, s’appliquent dès aujourd’hui. La PME choisit donc un outil sous contrat, informe les candidats dans l’annonce, mène une analyse d’impact si l’outil évalue ou trie, et garde la décision de convoquer ou non entre les mains de la responsable RH. Elle ne colle aucun CV dans un outil grand public. Attention : si elle détourne un outil généraliste pour en faire un outil de tri des candidatures, l’AI Act peut alors traiter l’entreprise comme un fournisseur de système à haut risque, avec des obligations plus lourdes (article 25, paragraphe 1, c).
Les e-mails clients. Un outil intégré à la messagerie convient, si son contrat prévoit le traitement pour le compte de l’entreprise ; les messages qui contiennent des données de santé sont exclus et la mention d’information cite ce nouveau destinataire.
Utiliser l'IA sur vos propres processus
Optima Studio est l’offre sur mesure d’Optima AI : pour un processus qui prend du temps à vos équipes, nous concevons un agent IA, ou un simple logiciel quand une règle suffit. Un agent, un processus. Les documents d’un projet Optima Studio ne sont jamais accessibles à un autre client et ne servent pas à entraîner un modèle d’IA, y compris les fichiers montrés pendant l’échange et le cadrage. Si un logiciel du marché fait déjà le travail, ou si aucun outil n’y changerait rien, nous vous le disons dès l’échange.
Cet article donne un cadre général ; il ne remplace pas l’avis de votre DPO ou d’un juriste sur votre situation.
Questions fréquentes
Existe-t-il une IA « conforme RGPD » ?
Aucun label officiel ne déclare un outil d’IA « conforme RGPD ». Un outil peut offrir de bonnes garanties, comme un contrat de sous-traitance ; la conformité dépend ensuite de l’usage : données confiées, finalité, information, décision humaine.
Faut-il prévenir les candidats si l'IA aide au recrutement ?
Oui. Le candidat doit être « expressément informé, préalablement à leur mise en oeuvre, des méthodes et techniques d’aide au recrutement utilisées à son égard » (article L1221-8 du Code du travail), et la mention d’information du RGPD cite l’outil (article 13). Les méthodes utilisées doivent aussi être « pertinentes au regard de la finalité poursuivie ».
Que risque une entreprise qui ne respecte pas le RGPD en utilisant l'IA ?
Les mêmes sanctions que pour tout autre traitement : la CNIL peut notamment rappeler l’entreprise à l’ordre, lui ordonner de mettre le traitement en conformité ou prononcer une amende administrative, selon la gravité du manquement (articles 58 et 83 du RGPD).
Sources
- Règlement (UE) 2016/679, RGPD : considérant 26, articles 4, 5, 6, 9, 13, 22, 28, 30, 35, 44 à 46, 58, 83 (EUR-Lex)
- Règlement (UE) 2024/1689 sur l’intelligence artificielle, texte consolidé du 27 juillet 2026 : article 2, paragraphe 7, article 4, article 25, paragraphe 1, article 26, paragraphes 9 et 11, article 113, annexe III (EUR-Lex)
- Règlement (UE) 2026/1744 du 8 juillet 2026, omnibus numérique sur l’IA (EUR-Lex)
- CNIL, « Comment déployer une IA générative ? La CNIL apporte de premières précisions », 18 juillet 2024
- CNIL, « IA : comment être en conformité avec le RGPD ? », 5 avril 2022
- CNIL, liste des types d’opérations de traitement pour lesquelles une analyse d’impact est requise (délibération n° 2018-327 du 11 octobre 2018)
- Code du travail : L1221-8, L2312-8 (Code du travail numérique)
 French
 English